Ubezpieczenie oprogramowania SaaS: kluczowe aspekty, wskazówki i wybór optymalnej oferty
Coraz więcej przedsiębiorstw decyduje się dziś na korzystanie z usług SaaS (Software as a Service) jako kluczowego elementu swojej infrastruktury informatycznej. Jednakże, wraz z rosnącą popularnością i znaczeniem SaaS, pojawiają się również nowe wyzwania i ryzyka. Sprawdzamy, jakie są kluczowe aspekty związane z ryzykami oraz odpowiednim zabezpieczeniem spółek IT oferujących usługi SaaS.
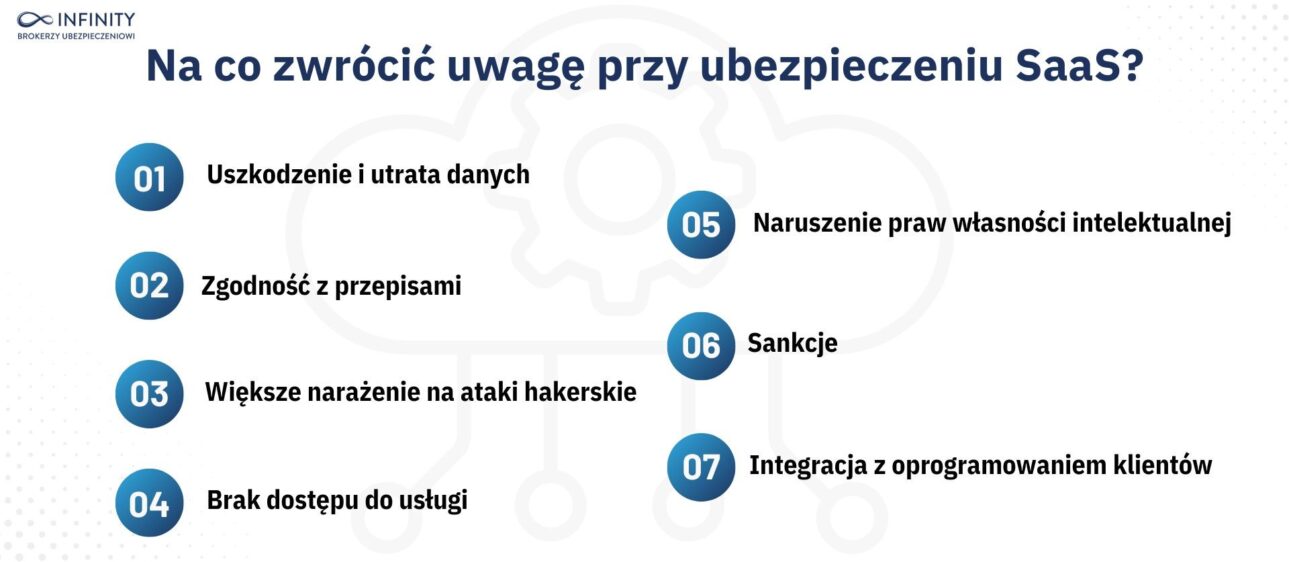
Na co zwrócić uwagę przy ubezpieczeniu SaaS?
Uszkodzenie i utrata danych
Środowiska chmurowe są zazwyczaj dość bezpieczne, natomiast w przypadku przenoszenia zasobów/migracji danych do środowiska chmurowego pojawia się zwiększone ryzyko uszkodzenia lub utraty danych. Warto również wiąć pod uwagę sytuację, w której dochodzi do naruszenia poufności danych i związanych z tym konsekwencjami, np. przeniesienie zasobu danych poufnych do ogólnie dostępnych zasobów (naruszenie zasad RODO).
W takich między innymi sytuacjach przydaje się dobra polisa. Ubezpieczenie twórców oprogramowania SaaS powinno obejmować ochroną roszczenia związane z uszkodzeniem i utrata danych oraz naruszeniem zasad poufności danych (privacy liability).
Poznaj ofertę dla branży IT
Zgodność z przepisami
Spółki IT oferujące usługi SaaS muszą zapewnić, aby ich oprogramowanie spełniało wiele regulacji i było zgodne z przepisami dotyczącymi GDPR (RODO), HIPAA (dotyczy USA). Czasami będą to wymagania dotyczące bezpieczeństwa sieci takiej jak np. wymóg posiadania funkcji MFA/2FA.
Brak spełnienia odpowiednich przepisów może skutkować nałożeniem kary administracyjnej na użytkownika oprogramowania. Po opłaceniu kary użytkownik SaaS zgłosi się z roszczeniem do spółki IT dostarczającej usługę.
Ubezpieczenie dla SaaS powinno zatem uwzględniać wszelkiego rodzaju ryzyka związane z roszczeniami użytkowników dotyczącymi niezgodności oprogramowania z obowiązującymi przepisami. Odpowiednie zabezpieczenie zapewni tutaj kompleksowa ochrona składająca się z ubezpieczenia OC zawodowego oraz ubezpieczenia Cyber.
Polisa CYBER
Większe narażenie na ataki hakerskie
Z uwagi na obsługę wielu spółek dostawca SaaS jest narażony na zwiększoną liczbę ataków hakerskich. Z jednej strony mamy stałe zagrożenie wynikające z luk i podatności, które wykorzystują hakerzy do ataku bezpośrednio na spółkę IT. Z drugiej zaś obsługiwanie wielu podmiotów może wiązać się z tym, że przestępcy będą chcieli dokonać ataku na przedsiębiorstwo – użytkownika SaaS, poprzez dokonanie pośredniego ataku na spółkę dostarczającą usługę. W takich przypadkach niezbędny jest stały monitoring ryzyk wynikających z ataków cybernetycznych. W tym celu stosuje się rozwiązania takie jak SOC, EDR itp.
Poza podstawowym ubezpieczeniem dla spółek IT, jakim jest ubezpieczenie OC zawodowe (Professional Indemnity), istotną rolę w ramach zabezpieczenia spółki oferującej SaaS będzie pełniło ubezpieczenie Cyber, które nie tylko zapewnia odszkodowanie za skutki ataków hakerskich. Część z wyspecjalizowanych w tym ryzyku ubezpieczycieli oferuje dodatkową usługę w postaci stałego nadzoru SOC nad infrastrukturą swoich klientów.
Dowiedz się więcej na temat ubezpieczenia CYBER i ochrony w ramach SOC dostarczanego przez ubezpieczycieli
Brak dostępu do usługi
Usługa SaaS jest bezpośrednio uzależniona od poprawnego dostarczenia sygnału internetowego oraz poziomu SLA określonego w umowie z użytkownikami oprogramowania SaaS. Ważne jest, aby polisa ubezpieczeniowa obejmowała ochronę przed roszczeniami klientów związanymi z brakiem dostępu do usługi lub niedostarczeniem usługi, które to sytuacje mogą spowodować straty u klientów.
Należy jednak pamiętać, że wszelkiego rodzaju roszczenia wynikające z braku poprawnego dostarczenia sygnału przez operatora internetowego są wyłączone z ochrony, ponieważ nie mają one zawinionego charakteru po stronie dostawcy oprogramowania SaaS, tylko dotyczą winy leżącej po stronie dostawcy sygnału. Roszczenia użytkowników wynikające natomiast z błędów i uchybień dostawców SaaS objęte będą zazwyczaj ochroną w ramach podstawowego zakresu ubezpieczenia OC zawodowego.
Naruszenie praw własności intelektualnej
Dostawcy rozwiązań SaaS są cały czas właścicielami oprogramowania. Powoduje to zwiększone zagrożenie pojawienia się zarzutów związanych z naruszeniem praw własności intelektualnej, praw autorskich itp.
Większość ubezpieczycieli obejmuje takie ryzyka bez dodatkowych ograniczeń. Zdarzają się jednak przypadki, w których ochrona w tym obszarze jest ograniczona nie tylko pod względem zakresu, ale również wprowadzonych podlimitów odpowiedzialności. Wszystko to może spowodować poczucie złudnego posiadania odpowiedniego ubezpieczenia.
Sprawdź też - własność intelektualna (Intellectual Property/IP) w IT - wszystko, co musisz wiedzieć
Sankcje
Oprogramowanie SaaS może być używane w wielu krajach. Problem może pojawić się w przypadku pojawienia się roszczeń z obszarów objętych sankcjami. Co do zasady, takiego rodzaju roszczenia wyłączone są z ochrony ubezpieczeniowej. Niemniej jednak, niektórzy ubezpieczyciele, w drodze wyjątku, mogą przyjąć takie ryzyko do ubezpieczenia. W przypadku braku dodatkowych ustaleń z ubezpieczycielem spółka IT oferująca usługę SaaS jest narażona na brak ochrony.
Integracja z oprogramowaniem klientów
Transformacja technologiczna i wszelkiego rodzaju zmiany oprogramowania z tradycyjnych rozwiązań np. on-premise na oprogramowanie SaaS mogą generować konieczność integracji z pozostałym oprogramowaniem – najczęściej poprzez tworzenie wielu nowych API. Generuje to dodatkowe ryzyka związane z niepoprawnym działaniem „wtyczek”. Błędy i uchybienia w tym zakresie są najczęściej obejmowane w ramach podstawowego zakresu ubezpieczenia OC zawodowego.
Ubezpieczenie zawodowe dla branży IT
Ubezpieczenie SaaS – najważniejsze elementy
Spółki IT oferujące usługi SaaS narażone są na wiele czynników zwiększających ryzyko pojawienie się roszczenia od użytkowników. Dodatkowo większe jest zagrożenie atakiem hackerskim pośrednio lub bezpośrednio wymierzonym w dostawcę SaaS. W spółkach tego rodzaju pojawia się też ryzyko nakładania kar administracyjnych – zarówno na dostawców, jak i użytkowników.
Aby zapewnić kompleksową ochronę w zakresie wszystkich wymienionych ryzyk, niezbędne jest posiadanie kompleksowego ubezpieczenia obejmującego nie tylko odpowiedzialność zawodową (ubezpieczenie OC zawodowe), ale również ryzyka cybernetyczne (ubezpieczenie Cyber).