

Ubezpieczenia dla firm z zakres cybersecurity/cyberbezpieczeństwa


Firmy z sektora cybersecurity działają na pierwszej linii frontu.
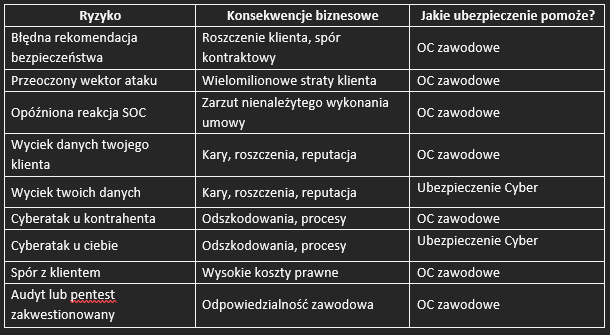
Zabezpieczając sieć swojego klienta, mogą nieodpowiednio zareagować, przeoczyć problem lub same mogą stać się ofiarą ataku hakerskiego.
Dodatkowo pojawia się ryzyko niedostatecznej kontroli nad bezpieczeństwem na co dzień - brak bieżącego “łatania” podatności i utrzymywania bezpieczeństwa sieci na najwyższym możliwym poziomie. A to niejednokrotnie kończy się problemami pod postacią nienależytego wykonania umowy po stronie klientów.
Do tego jeden błąd w analizie, jeden przeoczony wektor ataku lub opóźniona reakcja SOC może skutkować wielomilionowymi stratami po stronie klienta, a w konsekwencji roszczeniami wobec dostawcy usług.
Z naszych doświadczeń wynika, że:
- najczęstsze roszczenia wobec firm IT zajmujących się cyberbezpieczeństwem nie wynikają z samego ataku, ale z zarzutu dotyczącego dostarczenia niewystarczającej rekomendacji bezpieczeństwa lub błędnej oceny ryzyka,
- klienci działający w sektorze cyberbezpieczeństwa często zderzają się ze skomplikowanymi, mało precyzyjnymi wnioskami ubezpieczycieli, które bardzo często nie dotyczą konkretnie ich działalności. Dzięki naszemu doświadczeniu i wsparciu są w stanie dostarczyć pełen wniosek, uzupełniony tak, by doprowadzić do pozyskania korzystnej oferty. Kluczowe jest opisanie procedur związanych z ochroną administrowanych i przetwarzanych danych oraz poprawne wskazanie ich ilości (pomagamy klientom przedstawić to w poprawny sposób),
- niezwykle istotne jest wyłapanie niestandardowych zapisów w polisie – takich, które znacząco ograniczają zakres ubezpieczenia i zapisów znajdujących się bezpośrednio w OWU,
- jeśli klienci nie mają wsparcia merytorycznego, nikt nie spina procesu w całość, nie aktualizuje wniosku o nowe dane – nie są w stanie uzyskać atrakcyjnych ofert ubezpieczeniowych z szerokim zakresem, w dobrej cenie. Właśnie dlatego tak istotne jest wsparcie brokera ubezpieczeniowego doświadczonego w obsłudze branży IT.
Typowe ryzyka w branży cybersecurity:
- roszczenia za błędne rekomendacje lub raporty,
- odpowiedzialność za wyciek danych klienta,
- błędy w usługach SOC i reagowaniu na incydenty,
- kary umowne i spory między przedsiębiorstwami,
- zwiększone ryzyko ataku hakerskiego – przy okazji ataków na klientów dostawcy usług cybersecurity stają się ofiarami “przy okazji”.
Case study
Firma świadcząca usługi SOC, audyty bezpieczeństwa i testy penetracyjne dla klientów z UE i USA.
Problem:
- duże przedsiębiorstwo wymagało wysokiej sumy gwarancyjnej OC,
- ubezpieczyciele traktowali działalność pentestową jako „wysokie ryzyko”,
- oferta była droga i z licznymi wyłączeniami.
Działania:
- przebudowaliśmy i opracowaliśmy opis ryzyka razem z klientem (zakres usług, procedury),
- połączyliśmy OC zawodowe i Cyber u jednego ubezpieczyciela,
- wprowadziliśmy klauzule dedykowane dla SOC i incident response.
Efekt:
- składka niższa o 28%,
- suma gwarancyjna zwiększona do 5 mln EUR,
- usunięto kluczowe wyłączenia dot. audytów i pentestów,
realna ochrona – w poprzedniej polisie ponad połowa usług była wyłączona z ubezpieczenia.
1.
Koszt incydentu
średni koszt incydentu cyber (biznesowa przerwa + odzyskiwanie danych) globalnie w 2024/2025 wynosi ok. 4,5 mln USD, a koszt extortion/ransomware często przekracza 5 mln USD. (według raportu a&s Polska),
2.
Miliony dolarów
raport NetDiligence analizujący tysiące roszczeń pokazuje, że zestaw incydentów cyber może generować ogromne koszty – nawet w milionach dolarów na duże przedsiębiorstwa,
3.
197 mln GBP
w raporcie ABI za rok 2024 łączna wartość wypłat z polis cyber w UK wzrosła do 197 mln GBP, czyli ponad trzykrotnie więcej niż rok wcześniej – co odzwierciedla rosnące roszczenia i skalę problemów,
4.
2% największych roszczeń
według analizy NetDiligence 98% zgłoszeń roszczeń pochodzi od firm o przychodach < 2 mld USD (czyli głównie MŚP), a tylko 2% od największych przedsiębiorstw (ale te 2% stanowi 51% ogólnych kosztów roszczeń, co pokazuje, jak kosztowne są największe sprawy).
Dobre praktyki dla rynku cybersecurity
Nie każda działalność “IT” jest automatycznie chroniona w polisie obejmującej tworzenie oprogramowania, przy zakupie polisy trzeba weryfikować PKD i faktyczną działalność – inaczej ochrona może być iluzoryczna w sytuacji realnej szkody.
DOWIEDZ SIĘ WIĘCEJ: Ubezpieczenie OC zawodowe dla IT
Szukasz ubezpieczenia dla firmy cybersecurity?
Potrzebujesz wsparcia w ustaleniu zakresu polisy?
Use case infinity Brokerzy Ubezpieczeniowi
Spółka: dostawca usług zarządzanych o obrotach 90-100 mln PLN.
PKD wpisany w polisę: 62.01.Z – “Działalność związana z oprogramowaniem”. brak jakiegokolwiek innego opisu. Załącznik stanowiący podstawę do kalkulacji składki nie wskazywał na inną działalność, która wykonuje klient.
Analiza strony www oraz rozmowa z klientem pozwoliła wyłapać nieścisłość i wprowadzić stosowne zmiany do wniosku, a następnie opisu ubezpieczonej działalności. Faktyczna działalność: Zarządzanie infrastrukturą IT klientów i wdrażanie rozwiązań bezpieczeństwa; spółka nie tworzy własnego oprogramowania ani aplikacji. Drobiazg, który sprawił, że spółka miała wcześniej objętę ochroną zaledwie 2% wykonywanych usług.
Dzięki współpracy z nami nareszcie może cieszyć się pełną ochroną.
Opis incydentu
- hakerzy wykorzystali lukę w oprogramowaniu używanym przez spółkę do monitorowania systemów klientów,
- wdrożono ransomware, zaszyfrowano systemy i część danych klientów,
- backup częściowo zainfekowany, co utrudniło odzyskanie danych.
Skutki
- przerwa w świadczeniu usług: ~48 godzin downtime,
- konieczność angażowania ekspertów zewnętrznych w odzyskiwanie danych,
- możliwa utrata klientów i reputacji.
Analiza ubezpieczeniowa
Zakres ochrony według polisy:
- Polisa obejmuje ochronę tworzenia i wdrażania oprogramowania (zgodnie z PKD 62.01.Z).
- Spółka jednak nie tworzy własnego oprogramowania, tylko zarządza infrastrukturą IT klientów i wdraża rozwiązania bezpieczeństwa.
Potencjalny problem przy zgłoszeniu szkody:
- Ubezpieczyciel może zakwestionować odpowiedzialność, argumentując, że działalność objęta polisą (tworzenie oprogramowania) nie odpowiada faktycznemu zakresowi działalności spółki.
- Jeżeli polisa nie przewiduje ochrony dla zarządzania infrastrukturą i usług Managed Service Provider, szkoda może zostać odrzucona lub ograniczona.
Wnioski:
- Przed podpisaniem polisy należy dokładnie dopasować opis działalności spółki do rzeczywistych operacji.
- Polisy powinny uwzględniać specyfikę MSP, np.:
- Zarządzanie systemami klientów
- Monitoring bezpieczeństwa
- Wdrożenia systemów antywirusowych i firewalli
- Łatanie podatności CVE, skanowanie otwartych portów itd.
3. Odpowiednie doprecyzowanie zakresu ochrony minimalizuje ryzyko odmowy wypłaty w razie szkody.
Jak ubezpieczenie OC pomaga firmom z sektora cybersecurity?
Dobrze skonstruowane OC zawodowe + ubezpieczenie Cyber:
- przejmuje koszty roszczeń, obrony prawnej i odszkodowań,
- chroni płynność finansową firmy, w tym utracone korzyści na skutek przeprowadzonych ataków hakerskich,
- zabezpiecza reputację w relacjach z klientami korporacyjnymi,
- chroni przed karami administracyjnymi (np. naruszenie zasad RODO).
W Infinity Brokerzy Ubezpieczeniowi projektujemy polisy specjalnie dla firm IT wykonujących usługi w zakresie cyberbezpieczeństwa – uwzględniając SOC, pentesty, audyty i consulting bezpieczeństwa.
Czy Twoja firma pracująca w sektorze cyberbezpieczeństwa jest właściwie ubezpieczona?
Sprawdź, czy spełniasz kluczowe warunki:
☐ posiadasz OC zawodowe dedykowane usługom cybersecurity (a nie ogólne OC działalności czy ubezpieczenie OC zawodowe z ubezpieczoną działalnością w zakresie tworzenia oprogramowania)
☐ zakres OC obejmuje błędne rekomendacje, raporty, audyty i analizy ryzyka
☐ polisa nie wyklucza pentestów, SOC, incident response ani audytów bezpieczeństwa
☐ suma gwarancyjna jest akceptowana przez klientów korporacyjnych (UE / USA)
☐ suma gwarancyjna odpowiada zapisom w umowie dotyczącym “ograniczenia odpowiedzialności”
☐ polisa OC zawodowa obejmuje ochronę w zakresie naruszenia poufności danych osobowych (privacy liability) oraz naruszenia poziomu zabezpieczeń (network security)
☐ polisa Cyber obejmuje incydenty po stronie klienta wynikające z Twoich usług
☐ zakres obejmuje koszty obrony prawnej, postępowań i sporów kontraktowych
☐ wniosek ubezpieczeniowy poprawnie opisuje:
- procedury SOC i incident response
- zakres odpowiedzialności
- sposób przetwarzania i ilość danych został szczegółowo omówiony i zweryfikowany przez pośrednika
☐ wyłapano i usunięto niestandardowe wyłączenia ograniczające realną ochronę
Jeśli choć na kilka punktów odpowiedź brzmi „nie” - ryzyko jest realne.
ZAPOZNAJ SIĘ Z REFERENCJAMI OD NASZYCH KLIENTÓW Z SEKTORA IT
FAQ – najczęstsze pytania firm z obszaru cybersecurity
Czy zwykłe OC IT wystarczy dla firm cyberbezpieczeństwa?
Nie. Standardowe OC nie wystarczy spółce, a w szczególności spółce IT oferującej usługi z zakresu cyberbezpieczeństwa. Często wyklucza audyty, pentesty, SOC lub incident response. Firmy cybersecurity wymagają polis projektowanych pod konkretne usługi i realne ryzyka.
Dlaczego ubezpieczyciele traktują pentesty jako „wysokie ryzyko”?
Ponieważ pentesty ingerują w infrastrukturę klienta i mogą prowadzić do:
- przerw w działalności,
- błędnych wniosków,
- sporów kontraktowych,
- naruszenia poufności danych osobowych.
Bez właściwego opisu procedur ubezpieczyciele automatycznie podnoszą składkę lub wprowadzają wyłączenia.
Czy ubezpieczenie chroni mnie, jeśli atak nastąpił u klienta?
Dobrze skonstruowana polisa powinna zapewniać ochronę w tym zakresie, jeśli Jeśli roszczenie dotyczy Twojej rekomendacji, analizy lub reakcji, a nie samego ataku. Dlatego kluczowe jest połączenie OC zawodowego + ubezpieczenia Cyber. Ochrona Twojej infrastruktury – ubezpieczenie Cyber , ochrona infrastruktury klienta lub infrastruktury klienta zarządzanej przez Twoją spółke – ubezpieczenie OC zawodowe.
Dlaczego poprawne wypełnienie wniosku jest tak ważne?
Bo większość odmów lub drogich ofert wynika z:
- nieprecyzyjnych opisów usług,
- braku danych o procedurach,
- źle opisanej skali przetwarzanych danych.
Dobrze przygotowany wniosek realnie obniża składkę i poszerza zakres ochrony. Warto jednak pamiętać, że wnioski są uniwersalne i przeznaczone głównie dla spółek tworzących oprogramowanie – nawet najbardziej precyzyjne uzupełnienie wniosku i udzielenie odpowiedzi na wszystkie pytania nie zapewnia w cybersecurity odpowiedniego rozumienia tematu. Dlatego zadajemy klientom dodatkowe pytania związane z zakresem i charakterem ich usług z obszaru cybersecurity.
Kiedy warto przeprojektować polisę?
Zawsze gdy:
- wchodzisz w nowe usługi (SOC, IR, pentesty),
- podpisujesz kontrakt z dużym klientem,
- zwiększa się skala danych lub odpowiedzialność,
- ubezpieczyciel wprowadził nowe wyłączenia.