

Ubezpieczenia dla firm z sektora fintech


Fintech to sektor, który łączy finanse i technologie, oferując klientom szybkie i dostępne cyfrowe usługi finansowe - od płatności, portfeli cyfrowych i pożyczek, po inwestowanie i trading.
Firmy te obsługują miliony użytkowników i miliardy transakcji rocznie, co przyciąga inwestycje (według raportu jednego ze światowych ubezpieczycieli globalny kapitał Inwestycyjny fintech przekroczył 113,7 mld USD) i jednocześnie spotyka się z równie dużymi ryzykami.
To połączenie technologii z finansami sprawia, że fintechy stoją przed unikatowym zestawem ryzyk, które nie występują w tradycyjnych instytucjach finansowych.
Jak pomagamy firmom z sektora fintech - case study
Profil klienta: fintech rozwijający systemy płatnicze i integracje z bankami w kilku krajach UE.
Wyzwania:
- wysokie ryzyko regulacyjne (PSD2, AML, RODO, DORA i NIS2),
- brak kompleksowej ochrony na wypadek błędów technologicznych i integracyjnych,
- oferty ubezpieczeniowe z wąskim zakresem lub nieakceptowane przez banki.
Działania:
- połączyliśmy OC zawodowe i cyber, by zapewnić kompleksową ochronę,
- dopasowaliśmy zakres do rzeczywistego modelu transakcji i działania systemu,
- wprowadziliśmy klauzule obejmujące błędy systemowe, integracyjne i przerwy w działaniu,
- przygotowaliśmy polisę w standardzie akceptowalnym dla banków.
Efekty:
- 22% niższa składka w porównaniu z ofertami konkurencji,
- szerszy zakres ochrony (transakcje, błędy regulacyjne),
- akceptacja polisy przez bankowego partnera,
- możliwość bezpiecznego skalowania produktu na nowe rynki UE,
- możliwość ochrony przychodów generowanych od klientów z USA – nawet do 100% globalnych przychodów spółki.
Sprawdź referencje od Vodeno wystawione dla Infinity Brokerzy Ubezpieczeniowi
Główne ryzyka w sektorze fintech
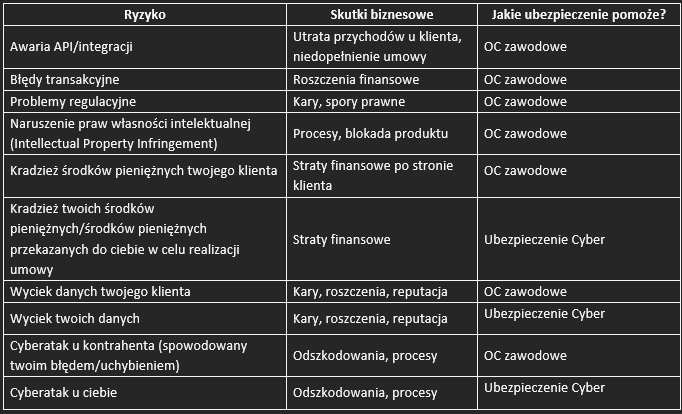
Awaria technologii = realna strata pieniędzy
Technologia jest fundamentem fintechu – w niej tkwi też największe ryzyko.
- awarie systemów, API, integracji bankowych mogą prowadzić do przerw w dostępie do usług,
- skutkiem jest utrata przychodów, klientów oraz roszczenia z tytułu nienależytego wykonania umowy,
- nawet krótkie przestoje będące wynikiem źle działającego oprogramowania mogą generować wielotysięczne straty.
W praktyce wiele roszczeń wobec fintechów nie dotyczy cyberataku, lecz niedostarczenia usługi, bądź źle działającej usługi.
Dynamiczne i wielojurysdykcyjne regulacje
Niestety, regulacje i przepisy nie nadążają za nowymi technologiami i modelami biznesowymi. W obliczu tego fintechy muszą:
- wdrażać zaawansowane systemy zarządzania ryzykiem,
- na bieżąco dostosowywać się do zmian (PSD2, AML, RODO, lokalne nadzory),
- uwzględniać różne struktury i przepisy prawne, jeśli działają w więcej niż jednym kraju.
Naruszenia własności intelektualnej (Intellectual Property)
Fintech to sektor, w którym Intellectual Property stanowi główną wartość firmy. Algorytmy, modele scoringowe, architektura systemów - wszystko to jest centrum działalności fintechów.
- spory o prawa autorskie, licencje i know-how są powszechne,
- tradycyjne polisy finansowe często wyłączają ryzyka związane z naruszeniem praw autorskich,
- dla fintechów brak tej ochrony oznacza realne zagrożenie dla całego biznesu.
Odpowiednie rozszerzenie Intellectual Property to kluczowy element ochrony, a nie „dodatek”.
Kradzież środków finansowych
Fintechy operują na:
- dużych wolumenach transakcji,
- licznych rachunkach klientów,
- zautomatyzowanych systemach płatności.
Zagrożenia:
- kradzież środków przez osoby trzecie,
- nadużycia wewnętrzne (employee fraud),
- luki w nowych technologiach płatniczych.
Skutki to nie tylko strata pieniędzy, ale też utrata zaufania klientów i partnerów bankowych.
Zdarzenia cyber i ich konsekwencje
Ze względu na charakter działania 24/7 i konieczność bycia online, fintechy są naturalnymi celami cyberprzestępców.
- incydenty bezpieczeństwa (np. naruszenia sieci, DDoS, wycieki danych) mogą prowadzić do przerw w działalności i straty przychodów (loss of fee income),
- fintechy często polegają na usługach zewnętrznych partnerów, więc przerwy w łańcuchu dostaw (dependent business interruption) mogą równie boleśnie uderzyć w biznes.
Regulacje i wymagania w sektorze fintech – outsourcing, DORA i NIS2
Współpraca fintechów oraz dostawców technologicznych z bankami nie odbywa się już w „luźnym” środowisku rynkowym – jest ściśle regulowana przez przepisy prawa oraz nadzorcę sektora finansowego. Banki i instytucje płatnicze, korzystając z zewnętrznych usług IT, podlegają szczególnemu reżimowi outsourcingowemu, który wynika m.in. z przepisów prawa bankowego oraz wytycznych KNF i EBA (European Banking Authority, czyli Europejski Urząd Nadzoru Bankowego). Zgodnie z tymi regulacjami dostawcy usług IT (w tym fintechy) muszą spełniać określone wymagania techniczne i organizacyjne, aby móc świadczyć usługi na rzecz podmiotów nadzorowanych; obejmuje to m.in. odpowiednie procedury bezpieczeństwa, nadzór nad podwykonawcami oraz odpowiednie klauzule w umowach outsourcingowych.
Taki uregulowany outsourcing bankowy oznacza, że banki muszą jeszcze przed rozpoczęciem współpracy przeprowadzić analizę ryzyka dostawcy, weryfikować bezpieczeństwo jego systemów oraz zapewniać mechanizmy audytu i kontroli. W praktyce oznacza to również stałe monitorowanie usług, okresowe audyty i zgodność z wewnętrznymi procedurami nadzorczymi.
Do tej struktury regulacyjnej dołączyły kluczowe przepisy cyberbezpieczeństwa, które znacznie podnoszą standardy IT i operacyjnej odporności.
- Digital Operational Resilience Act (DORA) – obowiązujący od 2025 r. akt unijny, który ma na celu zapewnienie odporności operacyjnej instytucji finansowych oraz ich dostawców usług ICT. Fintechy i inni dostawcy IT, którzy wspierają banki i instytucje finansowe w realizacji „funkcji krytycznych lub ważnych”, muszą być przygotowani na ścisły nadzór regulacyjny, w tym obowiązek odpowiednich umów, audytów, testów odporności i raportowania incydentów.
- NIS2 – dyrektywa UE o bezpieczeństwie sieci i systemów informacyjnych, która nakłada z kolei szerokie wymogi dotyczące bezpieczeństwa cybernetycznego na operatorów usług kluczowych i dostawców usług cyfrowych. W obszarze usług finansowych NIS2 współgra z DORA, wzmacniając wymagania w zakresie zarządzania ryzykiem ICT, monitorowania łańcucha dostaw i reagowania na incydenty.
W praktyce oznacza to, że fintechy współpracujące z bankami muszą nie tylko dostarczać innowacyjne rozwiązania technologiczne, ale też spełniać wymagania bezpieczeństwa i ciągłości działania określone w przepisach sektorowych i cyberbezpieczeństwa. To z kolei często przekłada się bezpośrednio na oczekiwania partnerów biznesowych – w tym wymóg posiadania ubezpieczenia odpowiedzialności zawodowej jako elementu zabezpieczenia ryzyk związanych z błędami, naruszeniami bezpieczeństwa lub niewykonaniem usług na poziomie wymaganym przez regulatora i klienta.
1.
Koszt incydentu
Średni koszt naruszenia danych w sektorze finansowym wyniósł 6,08 mln USD w 2024 r., co jest jednym z najwyższych wyników wśród wszystkich branż. Koszt obejmuje m.in. obsługę prawną, forensics, powiadomienia klientów, przestoje systemów i utratę biznesu.
2.
Roczne straty sektora
Według raportu FIS i Oxford Economics, cyberzagrożenia, fraud i luki technologiczne powodują, że instytucje finansowe i fintechy tracą średnio 98,5 mln USD rocznie w wyniku incydentów cybernetycznych i nadużyć.
3.
Skala problemu
W 2023 roku sektor finansowy odnotował około 2500 incydentów naruszenia danych, co oznacza wzrost o ok. 15% rok do roku. Jednocześnie średni czas wykrycia incydentu wynosił ponad 200 dni, co znacząco zwiększa jego koszty.
4.
Najdroższe incydenty
Dla dużych instytucji finansowych przestój systemów może oznaczać nawet 5,4 mln USD utraconych przychodów dziennie. To pokazuje, że w fintech i bankowości największym kosztem incydentów jest często nie sam atak, ale brak dostępności usług.
Dobrze zaprojektowanie ubezpieczenie OC dla sektora fintech
Polisy często nie obejmują wszystkich kluczowych ekspozycji fintechów – takich jak:
- strata przychodu z powodu przerw w działaniu,
- odpowiedzialność za innowacyjne modele płatności lub technologie typu blockchain.
Dobrze zaprojektowane ubezpieczenie dla sektora fintech to nie tylko zabezpieczenie przed incydentami IT, ale kompleksowa ochrona biznesowa, która uwzględnia:
- ryzyka technologiczne,
- regulacje i przepisy odpowiednie dla różnych krajów i jurysdykcji,
- odpowiedzialność kontraktową,
- przerwy w świadczeniu usług.
Aby uzyskać ofertę ubezpieczeniową kompleksowo zabezpieczającą działalność w sektorze fintech, niezbędne jest rzetelne wypełnienie wniosku i precyzyjne przedstawienie profilu działalności firmy. Niedomówienia lub brak pełnych informacji zwiększają ryzyko postrzegane przez ubezpieczyciela, co może skutkować odmową wydania oferty lub zastosowaniem wyższej składki. W wielu przypadkach rzeczywiste ryzyko okazuje się istotnie niższe niż wstępnie zakładane, jeśli firma dostarczy pełne i wiarygodne dane.
Szukasz najlepszej ochrony dla spółki fintech?
Potrzebujesz wsparcia ze strony prawdziwych ekspertów?
Use case - jak NIE prezentować firmy fintech ubezpieczycielowi
Często spotykamy firmy technologiczne współpracujące z bankami i fintechami, które z góry trafiają do kategorii „wysokiego ryzyka”. Dlaczego? Bo na stronie klienta widnieje hasło: „tworzymy rozwiązania dla sektora finansowego” – a dla ubezpieczyciela brzmi to jak praca na wrażliwych danych i ogromna odpowiedzialność.
W praktyce czasami bywa zupełnie inaczej.
Przykład z naszego wdrożenia:
Firma IT utrzymywała frontend strony logowania do banku: interfejs, wygląd, dostępność i UX.
Natomiast:
- wszystkie dane klientów,
- autoryzacja,
- przetwarzanie informacji finansowych.
odbywały się wyłącznie w systemach bankowych.
Firma nie miała dostępu do danych, nie przetwarzała ich i nie odpowiadała za bezpieczeństwo backendu. Początkowo ubezpieczyciel wycenił polisę jak dla podmiotu operującego na danych finansowych. Po dokładnym opisaniu zakresu odpowiedzialności i realnego ryzyka składka spadła o 60% przy zachowaniu pełnej ochrony technologicznej i OC zawodowego.
Wniosek:
To nie sama branża, w której działa firma, lecz rzeczywisty zakres odpowiedzialności technologicznej determinuje poziom ryzyka i wysokość składki ubezpieczeniowej. Nieprecyzyjnie opisany zakres usług może prowadzić do wieloletniego nadpłacania składki. Natomiast dokładne zmapowanie ryzyk pozwala na realne oszczędności przy jednoczesnym zapewnieniu skutecznej ochrony.
Use case - jak prezentować ryzyko
Klient dostarczał rozwiązania technologiczne dla jednego z banków, opierając swoją działalność na zewnętrznych systemach core’owych. Model ten był dla ubezpieczycieli czytelny i łatwy do oceny pod kątem ryzyka.
W momencie przejścia na autorski system obsługujący kluczowe procesy, w tym prowadzenie księgi głównej, dotychczasowy ubezpieczyciel nie był gotowy na przygotowanie polisy. Pozostali ubezpieczyciele z Polski również odmówili złożenia oferty. Ubezpieczyciele postrzegali zmianę jako znaczący wzrost odpowiedzialności technologicznej i operacyjnej.
Dzięki szczegółowemu opisaniu architektury systemu, zakresu odpowiedzialności klienta oraz realnych mechanizmów kontroli ryzyka:
- przygotowaliśmy komplet dokumentów technicznych i biznesowych,
- przeprowadziliśmy klienta przez proces underwritingu,
- zorganizowaliśmy spotkanie: klient – ubezpieczyciel – Infinity Brokerzy Ubezpieczeniowi.
Efektem było pozyskanie atrakcyjnej oferty ubezpieczeniowej, która w pełni zabezpieczała nowy model działalności - bez wyłączeń kluczowych ryzyk.
Wniosek:
Zmiana technologii lub modelu biznesowego nie musi oznaczać braku dostępu do ubezpieczenia. Kluczowe jest właściwe przedstawienie ryzyka, procesów i odpowiedzialności - w języku zrozumiałym dla ubezpieczyciela.
Czy Twój fintech jest właściwie ubezpieczony?
Sprawdź kluczowe elementy ochrony:
☐ posiadasz OC zawodowe dopasowane do modeli płatniczych i integracji bankowych
☐ polisa obejmuje błędy systemowe, API, integracyjne i transakcyjne
☐ masz osobne ubezpieczenie Cyber
☐ ochrona uwzględnia przerwy w działalności (business interruption)
☐ zakres jest akceptowany przez banki i instytucje finansowe
☐ polisa obejmuje ryzyka regulacyjne i koszty sporów prawnych
☐ posiadasz ochronę na naruszenia własności intelektualnej (Intellectual Property )
☐ uwzględniono kradzieże środków finansowych i fraud
☐ wniosek poprawnie opisuje:
- wolumen transakcji
- architekturę systemów
- jurysdykcje działania
- procedury bezpieczeństwa
☐ zakres jest akceptowany przez banki i instytucje finansowe
☐ suma gwarancyjna odpowiada wysokości odpowiedzialności w ramach zawartych umów
Jeśli choć kilka punktów budzi twoje wątpliwości – luka w ochronie jest realna.
FAQ – najczęstsze pytania firm fintech
Dlaczego banki wymagają określonych polis?
Bo fintech jest elementem infrastruktury finansowej. Banki chcą mieć pewność, że:
- błędy technologiczne nie sparaliżują usług,
- roszczenia klientów będą pokryte,
- ryzyka regulacyjne są zabezpieczone finansowo.
Czy ubezpieczenie obejmuje straty przy przestojach systemu?
Pod warunkiem wprowadzenia klauzul business interruption i system failure polisa powinna objąć straty związane z przestojami systemu. W standardowych polisach często są one wyłączone.
Co jest największym realnym ryzykiem fintechów?
W praktyce najczęściej:
- awarie technologiczne,
- błędy transakcyjne,
- cyberincydenty.
A nie same kary regulacyjne.
Czy ochrona Intellectual Property jest naprawdę potrzebna?
Tak. W fintechu algorytmy i systemy to główna wartość firmy. Spór o prawa autorskie może zablokować działalność lub inwestycje.
Kiedy warto przeprojektować polisę?
Gdy:
- wchodzisz na nowe rynki UE,
- zwiększasz wolumen transakcji,
- podpisujesz umowę z bankiem,
- rozwijasz nowe funkcjonalności płatnicze,
- nie ma pewności, że wniosek, który przekazałeś do ubezpieczyciela na 100% odzwierciedla wykonywane usługi