
Ubezpieczenia dla SaaS


Firmy SaaS (Software‑as‑a‑Service) dostarczają chmurowe narzędzia i usługi, które dla wielu klientów są krytyczne operacyjnie. Są to zarówno narzędzia do zarządzania IT, jak i oprogramowanie finansowe, systemy analityczne i workflow. Działają 24/7, obsługują setki tysięcy użytkowników i realizują usługi o wysokich standardach.
To sprawia, że błędy systemowe, przerwy w działaniu, luki bezpieczeństwa lub spory kontraktowe mogą prowadzić do znacznych roszczeń finansowych, strat reputacyjnych oraz kosztów prawnych.
Odpowiedzialność w modelu SaaS
W modelu SaaS odpowiedzialność bardzo często jest już wstępnie ograniczona w regulaminach i warunkach świadczenia usług. To właśnie tam opisane są zasady korzystania z systemu, zakres odpowiedzialności dostawcy oraz akceptowane przez klienta limity ryzyka. W relacjach z mniejszymi klientami takie regulaminy zazwyczaj wystarczają.
Sytuacja zmienia się jednak diametralnie przy współpracy z dużymi podmiotami i klientami korporacyjnymi. W ich przypadku standardowy regulamin przestaje mieć znaczenie – kluczowe stają się indywidualnie negocjowane umowy, w których odpowiedzialność dostawcy bywa bardzo szeroka.
Właśnie dlatego w projektach korporacyjnych szczególnie istotne jest:
- precyzyjne negocjowanie limitów odpowiedzialności,
- właściwe przeniesienie ryzyka na ubezpieczyciela,
- dopasowanie sum gwarancyjnych do realnej ekspozycji.
Nawet jeśli klient oczekuje wysokich limitów ubezpieczenia, pokazujemy ubezpieczycielowi, że podwyższone ryzyko dotyczy jednego konkretnego kontraktu, a nie całej działalności spółki. A to wpływa na wysokość składki. Mniejsze ryzyko = niższy koszt polisy.
W praktyce regulaminy SaaS zwykle skutecznie ograniczają odpowiedzialność wobec pozostałych klientów – do poziomu udziałów własnych lub nawet poniżej. Naszą rolą jest wskazanie realnego ryzyka, a nie teoretycznych scenariuszy – tak, aby spełnić wymogi kontraktowe dużego klienta, nie zawyżając niepotrzebnie składki. Dlatego często prosimy o udostępnienie umowy do analizy (w formie zanonimizowanej, fragmentu lub wzorca).
To właśnie zapisy dotyczące odpowiedzialności stron są kluczowe dla właściwej konstrukcji ochrony ubezpieczeniowej.
Case study
Projekt
Jeden z naszych klientów – dostawca SaaS rozwijający platformę przeznaczoną do zarządzania e-commerce.
Problem klienta
- poważne roszczenie z tytułu nienależytego wykonania umowy (ang. breach of contract) – rzędu 6 mln EUR.
- klient twierdził, że platforma zawierała poważne luki bezpieczeństwa, które uczyniły ją praktycznie bezużyteczną,
- domagano się zwrotu opłat z tytułu subskrypcji i wdrożenia o wartości ok. 3,4 mln USD, co stanowiło zagrożenie dla stabilności finansowej i reputacji firmy.
Jak przebiegała obsługa?
- Kluczowe znaczenie w tej sprawie miało nie tylko samo ubezpieczenie, ale również nasze wsparcie na każdym etapie postępowania. Od momentu zgłoszenia roszczenia aktywnie prowadziliśmy sprawę po stronie klienta, koordynując działania z ubezpieczycielem i pilnując wszystkich kluczowych elementów procesu.
- Natychmiastowa reakcja i wsparcie proceduralne
- Po zgłoszeniu roszczenia wsparliśmy klienta w przygotowaniu dokumentacji i formalnym zgłoszeniu sprawy do ubezpieczyciela. Na bieżąco koordynowaliśmy działania oraz pilnowaliśmy terminów wynikających z procedur likwidacyjnych, dzięki czemu proces został uruchomiony bez opóźnień.
Analiza roszczenia i zakresu ochrony
Wspólnie z ubezpieczycielem przeanalizowaliśmy roszczenie oraz zapisy polisy, aby jednoznacznie ustalić zakres ochrony. Pozwoliło to szybko uruchomić finansowanie kosztów obrony i zapewnić klientowi wsparcie prawne już na wczesnym etapie sporu.
Koordynacja procesu i negocjacji
- W trakcie postępowania wspieraliśmy klienta w kontaktach z ubezpieczycielem oraz prawnikami, dbając o sprawny przebieg negocjacji i mediacji. Dzięki temu możliwe było wypracowanie rozwiązania przed eskalacją kosztów sądowych.
- Dopilnowanie wypłaty odszkodowania
- Po zakończeniu sprawy nadzorowaliśmy proces rozliczenia szkody, aby klient otrzymał pełną należną kwotę odszkodowania wynikającą z polisy.
Efekt
- ugoda na poziomie ~3 mln USD przy wsparciu ubezpieczyciela,
- ochrona reputacji i możliwość dalszej działalności bez paraliżu prawnego,
- koszty obrony i sporu pokryte w ramach polisy.
Najważniejsze ryzyka dla firm SaaS
Zagrożenia cyber
SaaS przetwarza często dane osobowe i wrażliwe: luki w zabezpieczeniach, ataki ransomware lub wycieki danych mogą wywołać roszczenia klientów i kary regulatorów.
Naruszenia poufności danych osobowych
W modelu SaaS naruszenie poufności danych osobowych (np. wyciek danych klientów) może stanowić podstawę roszczenia wobec dostawcy usługi, jeśli wynika z błędu w systemie lub jego niewłaściwego działania. W takim przypadku OC zawodowe może zapewnić ochronę w zakresie odpowiedzialności cywilnej i kosztów obrony.
Spory prawne i regulacyjne
Roszczenia klientów, działania regulatorów (np. w zakresie RODO/GDPR) oraz brak zgodności z umowami mogą skutkować dużymi kosztami postępowań.
Problemy z integracjami stron trzecich
Błędy lub awarie usług powiązanych (chmura, API, platformy partnerskie) mogą skutkować roszczeniami od klientów, mimo że sam SaaS nie był bezpośrednio atakowany.
Roszczenia z tytułu błędów systemowych
Przerwy w dostępności, błędy funkcjonalne lub utrata danych mogą doprowadzić do pozwów o naruszenie kontraktu lub rekompensaty finansowej. Uwaga - wyjątkiem są kary umowne, których ubezpieczenie nie pokrywa.
1.
Skala zagrożeń rośnie wykładniczo
Liczba naruszeń bezpieczeństwa w środowiskach SaaS wzrosła o ~300% rok do roku. SaaS stał się jednym z głównych celów ataków, a nie „bezpieczną alternatywą dla on-prem”.
2.
Atak może nastąpić w kilka minut
W wielu przypadkach atakujący są w stanie przejąć kluczowe systemy SaaS w ok. 9 minut od uzyskania dostępu. To oznacza, że reakcja (incident response) jest często ważniejsza niż sama prewencja.
3.
Tożsamość (identity) jest głównym wektorem ataku
W większości incydentów SaaS punktem wejścia są skompromitowane konta i uprawnienia. Nawet 90% naruszeń ma związek ze słabą kontrolą tożsamości.
4.
Rośnie udział SaaS w incydentach cyber
Udział incydentów związanych z SaaS wzrósł z 6% (2022) do 23% (2025). SaaS przestaje być „warstwą aplikacyjną” – staje się kluczowym obszarem ryzyka.
Jak działa ubezpieczenie dla SaaS?
Dla firm SaaS kluczowe polisowe elementy ochrony to:
- OC zawodowe (Errors&Omissions) – chroni przed roszczeniami wynikającymi z błędów w oprogramowaniu i naruszeń kontraktu.
- Cyber Insurance – pokrywa koszty związane z atakami, wyciekami danych i incydentami bezpieczeństwa.
Co jest ważne?
- Koszty obrony prawnej i mediacji – ubezpieczenie OC zawodowe finansuje obronę, negocjacje ugód oraz wydatki sądowe w sporach z klientami.
- Business Interruption – część polis uwzględnia straty wynikające z przerw w działalności lub kosztowne rekompensaty klientom. (Business Interruption po stronie Twojej firmy (utrata przychodu wskutek przestoju systemów) pokrywa ubezpieczenie cyber (sekcja cyber, tzw. first party), natomiast rekompensaty dla klientów za przestój systemu (czyli ich straty biznesowe) mogą być objęte w ramach OC zawodowego IT (Professional Indemnity) – o ile wynikają z błędu w usłudze/systemie i nie są wyłączone np. jako kara umowna.
FAQ – najczęstsze pytania firm SaaS
Czy SaaS powinien mieć ubezpieczenie już na starcie?
Tak. Nawet jeden poważny kontrakt lub awaria może uruchomić roszczenia, które bez ochrony szybko przekraczają budżet małej lub średniej firmy. Do tego dochodzą koszty obrony, ustalenia realnej wartości roszczenia – a te koszty są zawarte w dobrej polisie OC zawodowej.
Co pokrywa OC zawodowe w przypadku ubezpieczenia dla sektora SaaS?
Chroni przed roszczeniami wynikającymi z błędów w oprogramowaniu lub niewykonania usług zgodnie z kontraktem.
Czy polisa Cyber obejmuje wycieki danych?
Zwykle tak, ale kluczowe jest, aby polisę dopasować do przetwarzanych danych i standardów bezpieczeństwa firmy.
Czy integracje z innymi dostawcami to ryzyko ubezpieczeniowe?
Tak. Błędy partnerów technologicznych mogą przenieść roszczenia na SaaS, dlatego polisa powinna uwzględniać takie ryzyka.
Twój SaaS potrzebuje pełnej ochrony?
Wiemy, jak ją zapewnić
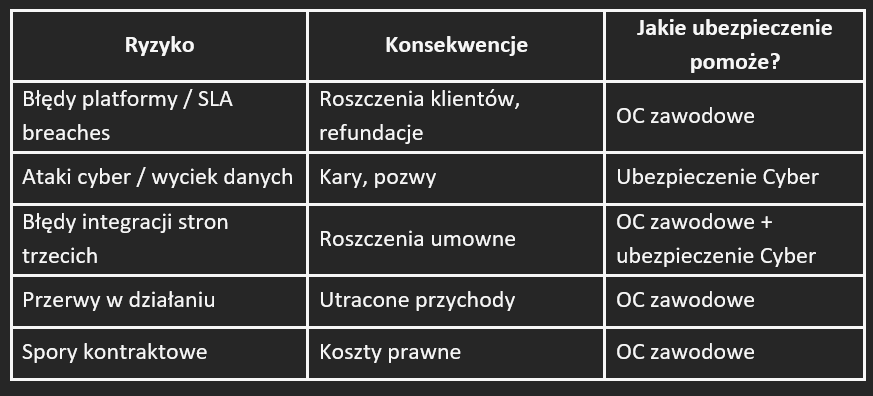
Dla firm SaaS ubezpieczenie technologiczne (OC zawodowe) to dziś nie tylko formalność - to kluczowy element zarządzania ryzykiem.
OC zawodowe:
- chroni przed kosztami sporów kontraktowych,
- zabezpiecza przed wyciekami lub naruszeniem poufności danych,
- stabilizuje finanse nawet w kryzysie,
- buduje wiarygodność wobec klientów i partnerów.